盧氪賽忒|實習經驗
資安實習研究員
核心工作分為漏洞研究與系統開發,包含 Driver、WinRAR 研究及資產盤點與攻擊面管理平台。
- Year
- 2025/07–2026/05
- Role
- 漏洞研究/系統開發
- Team
- 資安研究團隊
實習概述
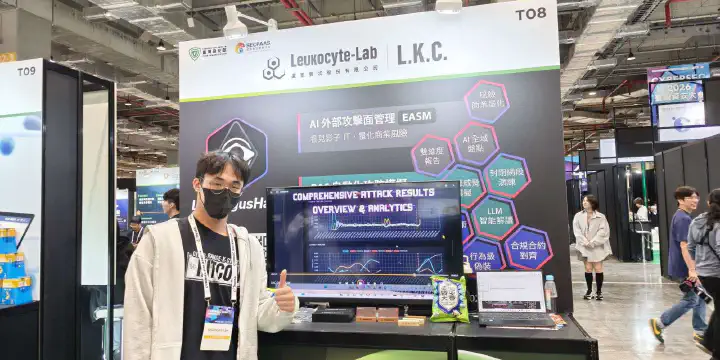
在盧氪賽忒實習期間,我的核心工作可以分為「研究」與「開發」兩條主線。研究工作包含 Windows Driver 漏洞與 WinRAR 解壓縮路徑穿越問題,除了理解漏洞原理,也會製作可重複驗證的 BAS 劇本或測試腳本;開發工作則是建立以 Domain 為入口的資產盤點與攻擊面管理平台,並在競賽結束後持續融入公司產品。
工作範圍與角色
研究主線著重漏洞原理、環境復現與驗證腳本;開發主線則著重多項工具整合、資料流程與產品化。兩者最後都需要形成可被團隊重複使用的成果。
研究 Windows Driver 與 WinRAR 漏洞,完成環境復現、行為驗證,以及 BAS 劇本或測試腳本。
DRIVER/WINRAR開發以 Domain 為入口的資產盤點與攻擊面管理平台,整合影子資產、外部風險、威脅情報與 BAS 推薦流程。
ASM/CTI/BAS核心工作內容
研究部分包含 Driver 與 WinRAR 兩個主題;開發部分則延續資產盤點與攻擊面管理專題,將競賽原型逐步轉換成公司產品功能。
從 Driver 漏洞研究到 BAS 自動化劇本
研究工作先從已知具有漏洞的 Windows Driver 著手,確認驅動載入條件、可用的 IOCTL,以及實際造成漏洞的程式邏輯與可能影響;接著將可利用的 Driver 封裝成 BAS 演練劇本,自動完成驅動載入、IOCTL 呼叫與結果驗證,重現關閉 Windows Defender 等端點防護繞過行為。除 1-day 漏洞的復現與劇本化之外,我也運用研究過程累積的 Windows Driver 知識,嘗試探索既有 Driver 中尚未被辨識的安全問題,並實際發現一家防毒廠商的驅動在特定惡意呼叫下可能觸發 BSOD。
工作重點
- 已知漏洞研究:分析 Driver 的載入條件、IOCTL 介面、漏洞成因與實際影響。
- BAS 劇本開發:封裝驅動載入、IOCTL 呼叫、端點防護狀態驗證與結果記錄。
- 未知問題探索:將 1-day 研究方法延伸至既有 Driver,驗證可能造成系統崩潰的異常呼叫。
- 安全與復原:加入停止條件、錯誤處理與測試後復原,降低劇本殘留狀態。
WinRAR 解壓縮路徑穿越驗證
針對 WinRAR 的解壓縮與路徑處理問題建立驗證腳本。腳本自動準備測試條件、呼叫解壓流程,並比對解壓前後的檔案位置,判斷壓縮檔中的特殊路徑是否能讓檔案越出原本指定的輸出目錄。
工作重點
- 確認 WinRAR 版本、命令列參數與解壓目的目錄。
- 自動執行解壓並建立預期路徑與實際路徑的對照。
- 檢查是否在目標資料夾外出現測試檔案,作為路徑穿越證據。
- 完成測試檔案清理並記錄不受影響版本或失敗條件。
資產盤點與攻擊面管理產品化
以 Domain 為輸入,自動掃描與辨識公開資產、影子資產、服務、弱點與相關風險,再將資訊交由威脅情報與 BAS 劇本推薦流程使用。競賽完成後,這套概念持續被整合進公司產品,加入 API 串接、DDoS 風險、PQC 憑證檢查與整體報告輸出等能力。
工作重點
- 整合資產探索、服務掃描、弱點與威脅情報來源。
- 將外部暴露面與 BAS 劇本的適用條件建立關聯。
- 把競賽原型調整成能與既有產品及 API 串接的流程。
工作方法與流程
研究與開發使用不同方法,但都從問題定義開始,經過驗證或整合後,形成可重複使用的交付成果。
漏洞研究如何轉成 BAS 劇本
先在隔離環境中確認漏洞的版本、前置權限與穩定觸發方式,再將流程拆成環境檢查、測試元件部署、行為觸發、成功判斷與復原清理。如此才能讓單次 PoC 轉換成可重複執行的驗證劇本。
如何定義成功證據
Driver 劇本以驅動載入、IOCTL 執行結果及端點防護狀態作為證據;WinRAR 腳本則以解壓後的實際檔案路徑判斷是否越出指定目錄。成果必須能區分成功、環境不符與執行失敗,而不是只輸出單一成功字串。
從競賽原型走向產品
資產盤點專案從單次 Domain 掃描與 Demo,逐步加入可供既有系統呼叫的 API、更多風險檢查與報告輸出,使研究成果能在產品流程中持續使用。
產出與貢獻
目前先依可公開範圍整理實習期間的成果類型,不揭露公司內部劇本、客戶環境或未公開弱點。
- 01研究|Driver BAS 劇本完成漏洞驅動自動載入、IOCTL 行為觸發、端點防護狀態驗證與環境復原流程。
- 02研究|WinRAR 驗證腳本完成自動解壓、檔案落點比對、路徑穿越判斷及測試後清理流程。
- 03開發|資產盤點與攻擊面管理完成以 Domain 驅動的外部資產探索與風險整合原型,並持續延伸至公司產品。
- 04研究與交付文件整理適用環境、執行步驟、成功證據、失敗情況與復原方式,支援後續測試及產品整合。
經驗與反思
研究工作讓我理解,漏洞研究的終點不是讓 PoC 成功執行,而是把版本判斷、環境條件、成功證據、錯誤處理與復原流程一併納入設計;開發工作則讓我實際經歷需求整合、工具串接與競賽原型產品化的過程。兩條主線共同訓練了我把技術概念轉換成可交付成果的能力。