2025 InnoServe 資服競賽|產學合作組佳作
整合式威脅情報平台與攻擊面可視化:實現 BAS 自動化劇本推薦喵
整合 ASM、CTI 與 AI,將外部攻擊面轉換為可執行的 BAS 演練劇本建議。
- Year
- 2025
- Role
- 隊長/平台基底建置/工具串接
- Team
- 2 人團隊
- Share
- 80%
專案總覽
專題從實習期間觀察到的 BAS 劇本推薦痛點出發,把外部資產探索、威脅情報、弱點資訊與 AI 推薦整合成單一工作流程,獲得 InnoServe 產學合作組佳作。
問題與動機
企業的網域、IP、服務與影子資產分散在不同來源;ASM、CTI 與 BAS 資料彼此獨立,使人員很難快速找到最值得優先演練的劇本。
公開資產與影子資產缺少一致盤點,風險容易被忽略。
BAS 劇本眾多,但與當下暴露資產、弱點及威脅情報缺少直接關聯。
方法與核心內容
系統以 SpiderFoot、nmap 等工具蒐集攻擊面,再由 OpenCTI 彙整威脅情報,最後透過 Dify 與公司 BAS 劇本資料推薦較符合環境的演練內容。
把資產、服務、弱點與威脅情報整理成可追蹤的關聯資料。
利用組織當前風險脈絡,縮小 BAS 劇本挑選範圍。
競賽後保留 Domain 驅動的自動掃描核心,加入 API 整合、DDoS 與 PQC 憑證風險,並輸出可交付的整體報告。
技術脈絡
平台把外部偵察、情報彙整、風險關聯與 BAS 推薦串成由資產到演練的閉環。
外部資產發現與資料清理
平台以指定網域或公開資產為起點,選擇 SpiderFoot 模組並搭配 nmap 蒐集 DNS、IP、服務與關聯資產。掃描結果先過濾重複與低價值雜訊,再補上資產類型、暴露服務與弱點脈絡,形成後續關聯所需的標準輸入。
此階段解決的問題
- 找出未被正式資產清冊納管的影子資產。
- 將不同工具輸出轉成一致欄位,避免後續模型直接處理原始雜訊。
- 保留來源與標籤,使每一項風險能回查到掃描證據。
CTI 搜尋、匯入與標籤
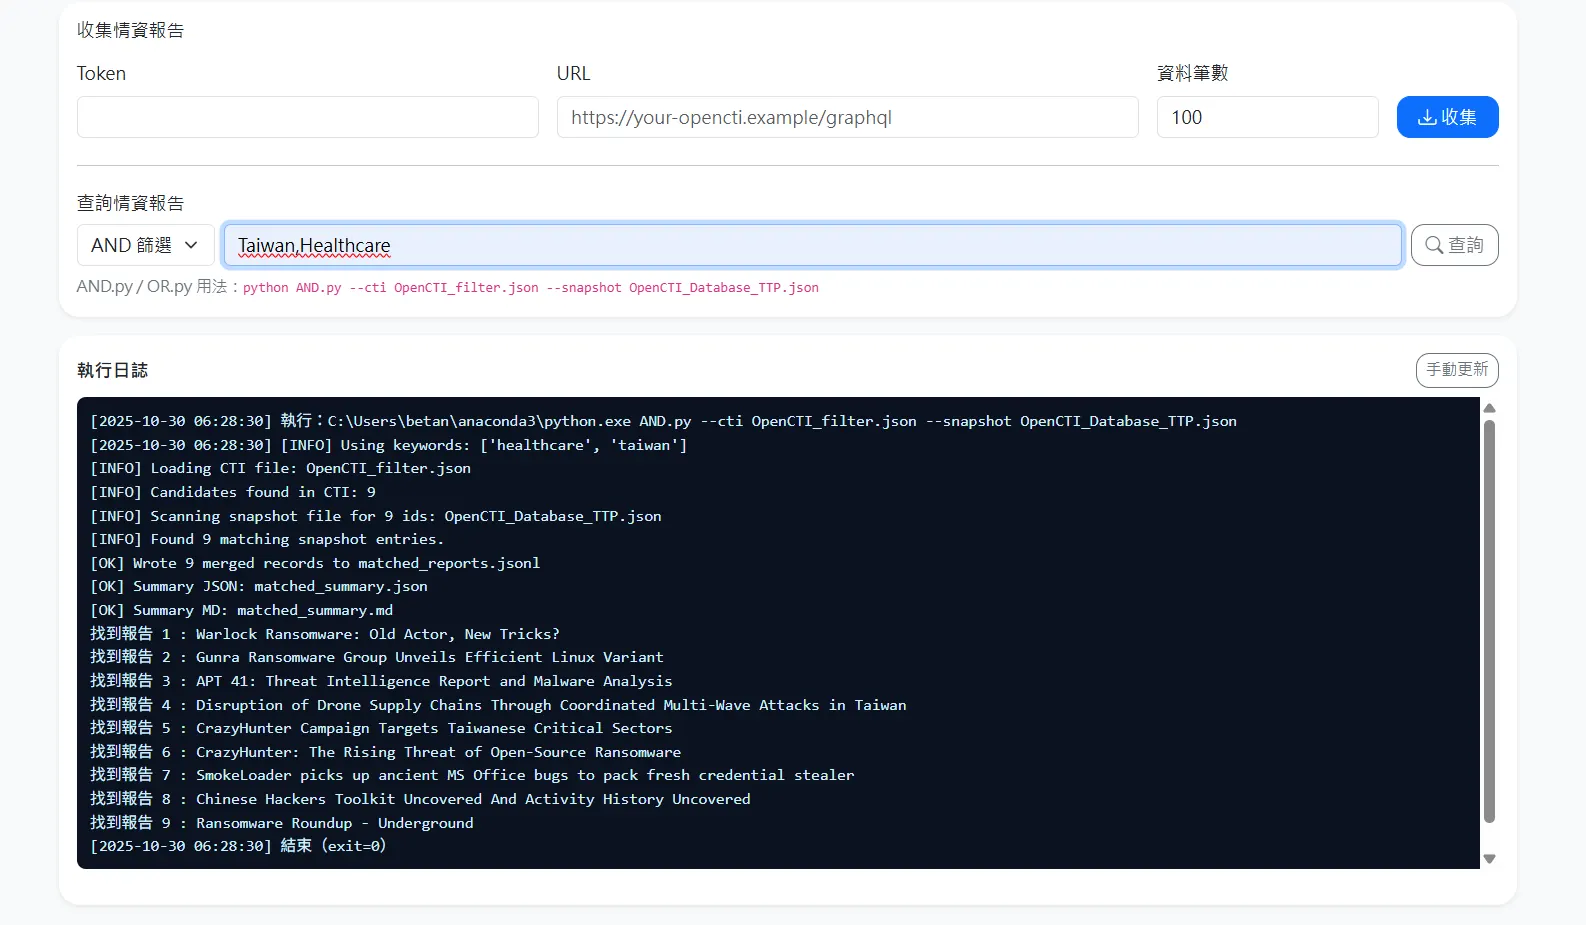
系統以 OR/AND 條件搜尋並下載符合資產或技術關鍵字的威脅報告,再匯入 OpenCTI。先前的掃描結果會轉為標籤或關聯資訊,讓報告中的組織、基礎設施、弱點與 TTP 可以和實際攻擊面建立連結。
Dify 多階段推薦工作流
Dify 串接多個 LLM 節點,先摘要掃描與情資,再整理可能的攻擊鏈與 TTP,最後從公司 BAS 劇本中推薦較符合暴露面與威脅脈絡的內容,並產生推薦理由與報告。
推薦輸出
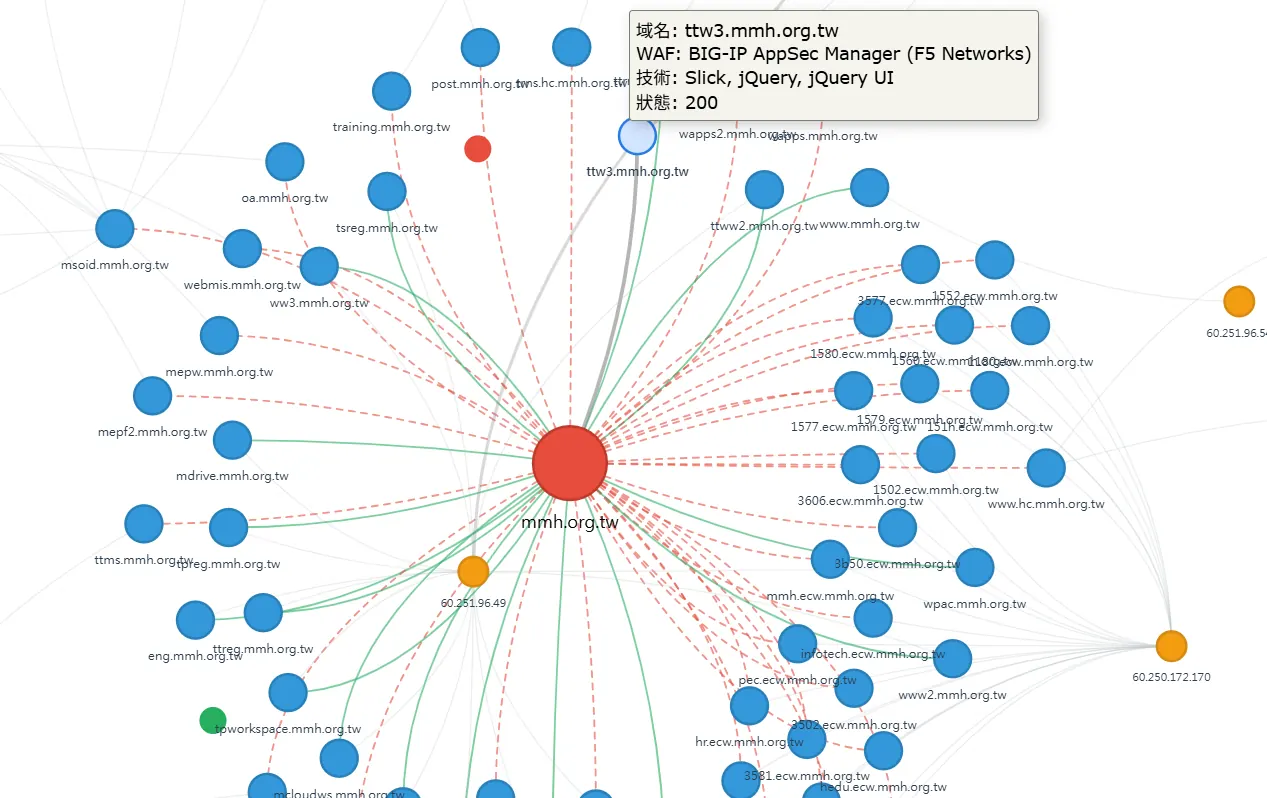
- 資產與關聯節點視圖,以及單一網域的細節頁。
- TTP 分析與可能的攻擊鏈,連回對應 CTI 證據。
- BAS 劇本、推薦原因與防禦建議,讓使用者能理解為何優先演練。
模組化平台設計
掃描器、CTI 平台、AI 工作流與 BAS 資料被視為可替換模組。此設計讓平台能依企業既有工具更換資料來源,也同時提供管理者的總覽視圖與分析人員的技術細節。
執行流程
使用者先指定公開資產,系統完成蒐集與關聯後,輸出風險視圖和推薦演練。
01 — 盤點公開資產
掃描網域、IP 與外部服務,找出影子資產與暴露面。
02 — 關聯威脅與弱點
整合 CTI、弱點與資產資訊,建立可解釋的風險脈絡。
03 — 推薦 BAS 劇本
依環境特徵匹配演練內容,降低人工篩選劇本的時間。
從資產到演練的可追溯鏈
每項推薦都應能沿著『資產 → 暴露服務/弱點 → CTI 報告 → TTP → BAS 劇本』反向查找。比起只輸出劇本名稱,這條證據鏈更適合用於和管理者、紅隊與防禦團隊共同確認優先順序。
部署上的限制
公開掃描可能受速率、授權範圍與資料時效影響;LLM 也可能錯誤摘要或放大弱關聯。因此實際使用時需保留掃描時間、原始證據與人工覆核,並限制掃描目標在已授權的資產範圍內。
實作展示與攻擊證據
以下畫面依照競賽原型的實際資料流排列:使用者輸入 Domain 後,平台執行外部資產掃描、匯入威脅情資、建立資產關聯圖,再由 AI 整理成管理者與技術人員都能閱讀的風險及 BAS 建議報告。最後一段影片則呈現此概念在競賽後的產品化延伸。
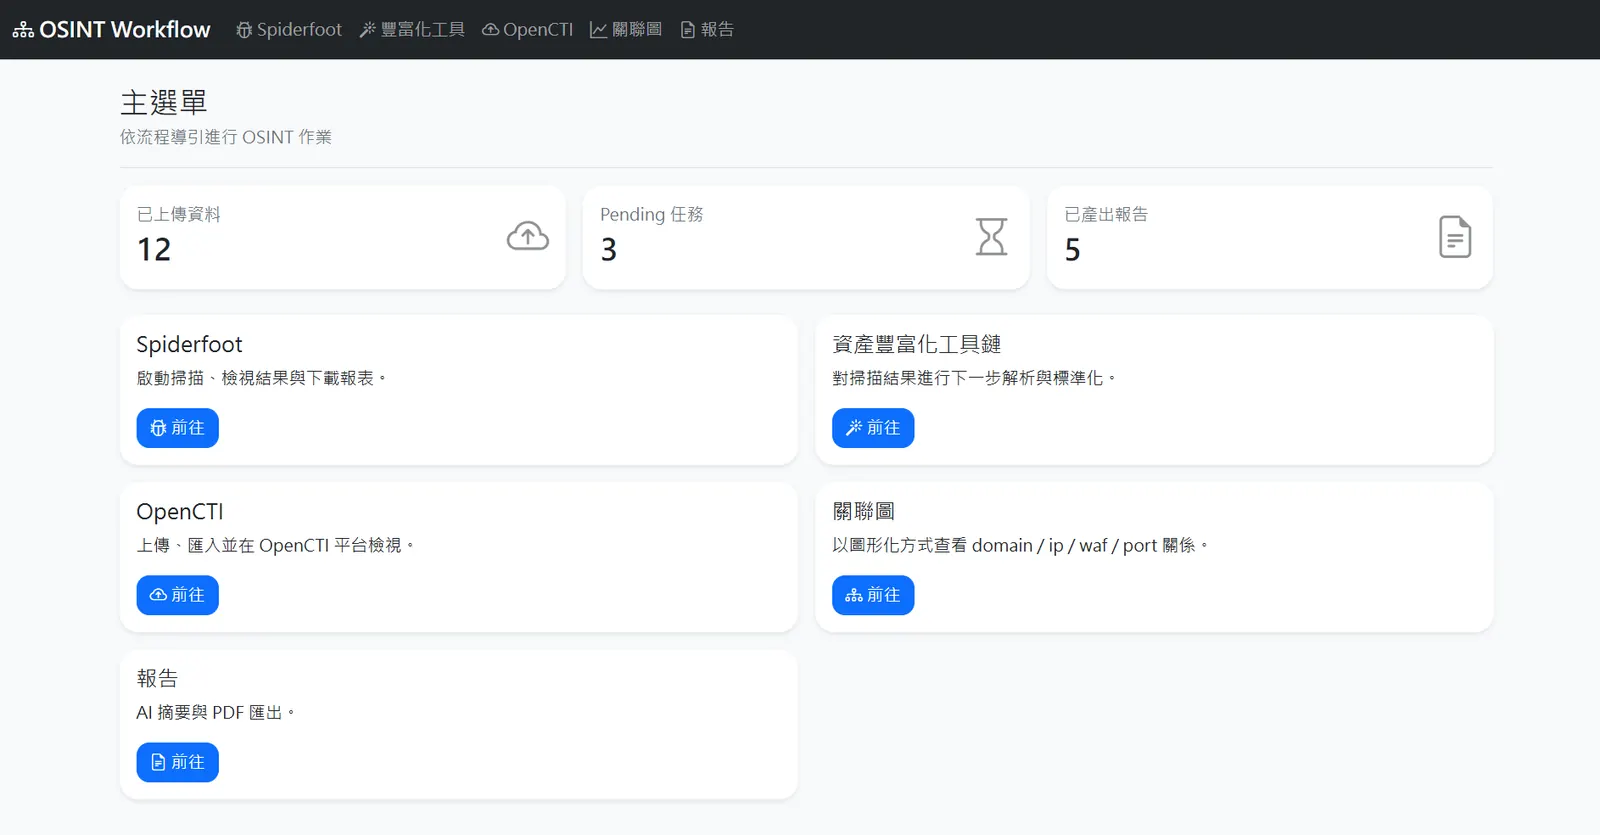
從一個 Domain 啟動自動化工作流
原型把多個原本需要分開操作的工具集中在同一個控制介面。使用者可以查看待處理、進行中與已完成任務,並從 Domain 掃描一路進入 SpiderFoot、OpenCTI、關聯圖與 AI 報告。
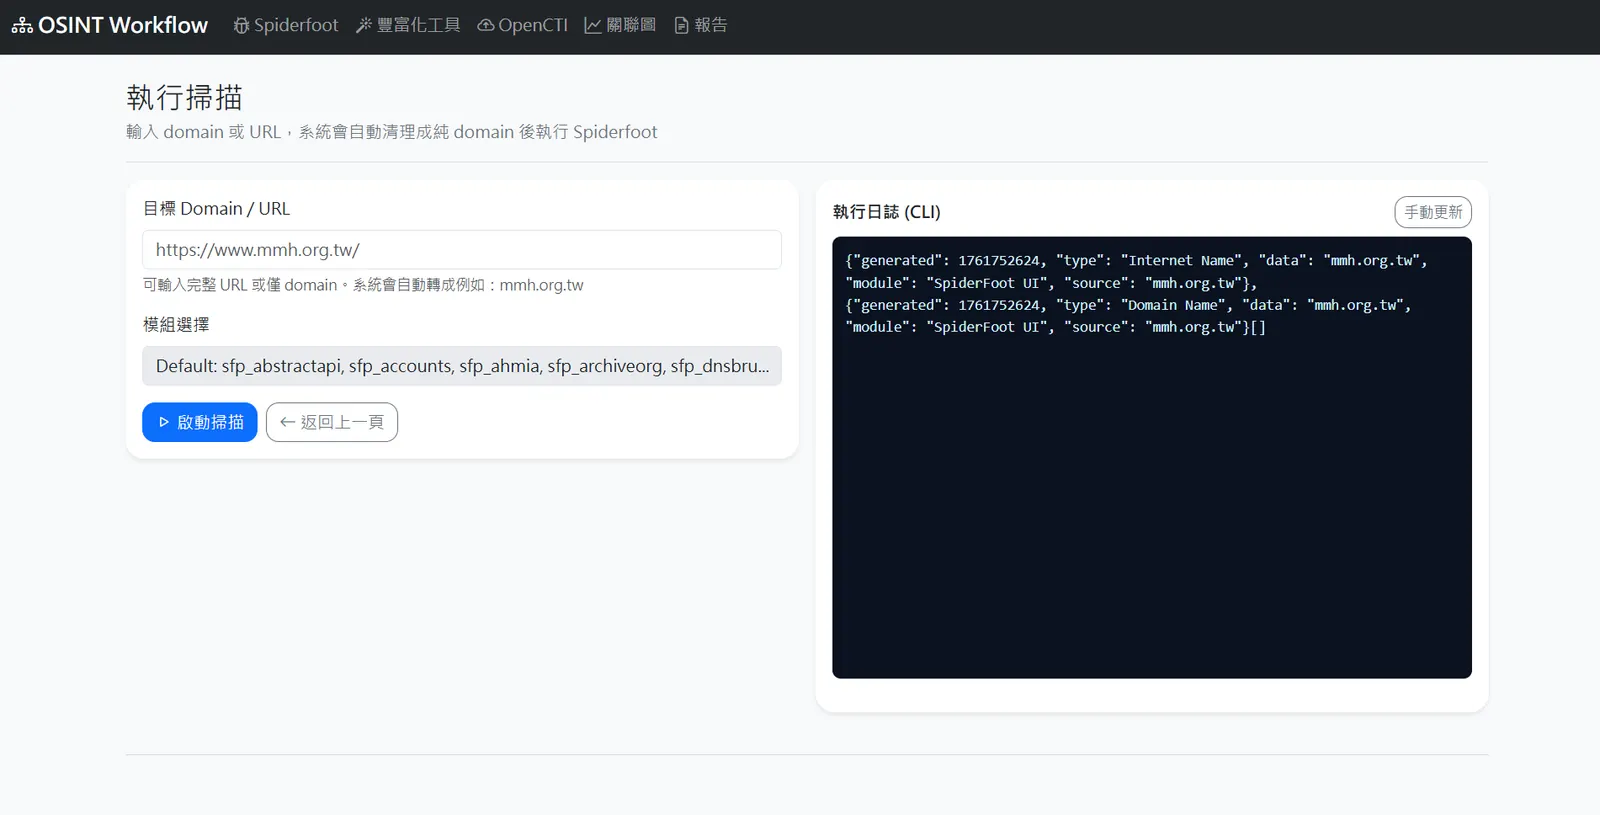
資產探索、CTI 匯入與關聯視覺化
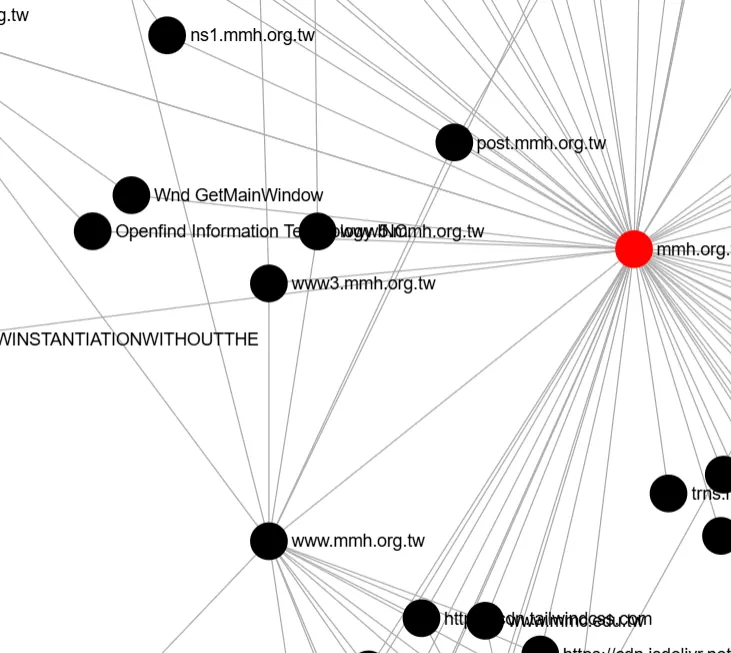
掃描結果不直接交給模型生成結論,而是先經過資產整理與情資增補。SpiderFoot 用於擴張 Domain、子網域與網路關係;OpenCTI 則提供攻擊活動、組織與 TTP 脈絡,最後以關聯圖呈現節點與證據來源。
AI 風險摘要、MITRE ATT&CK 與報告輸出
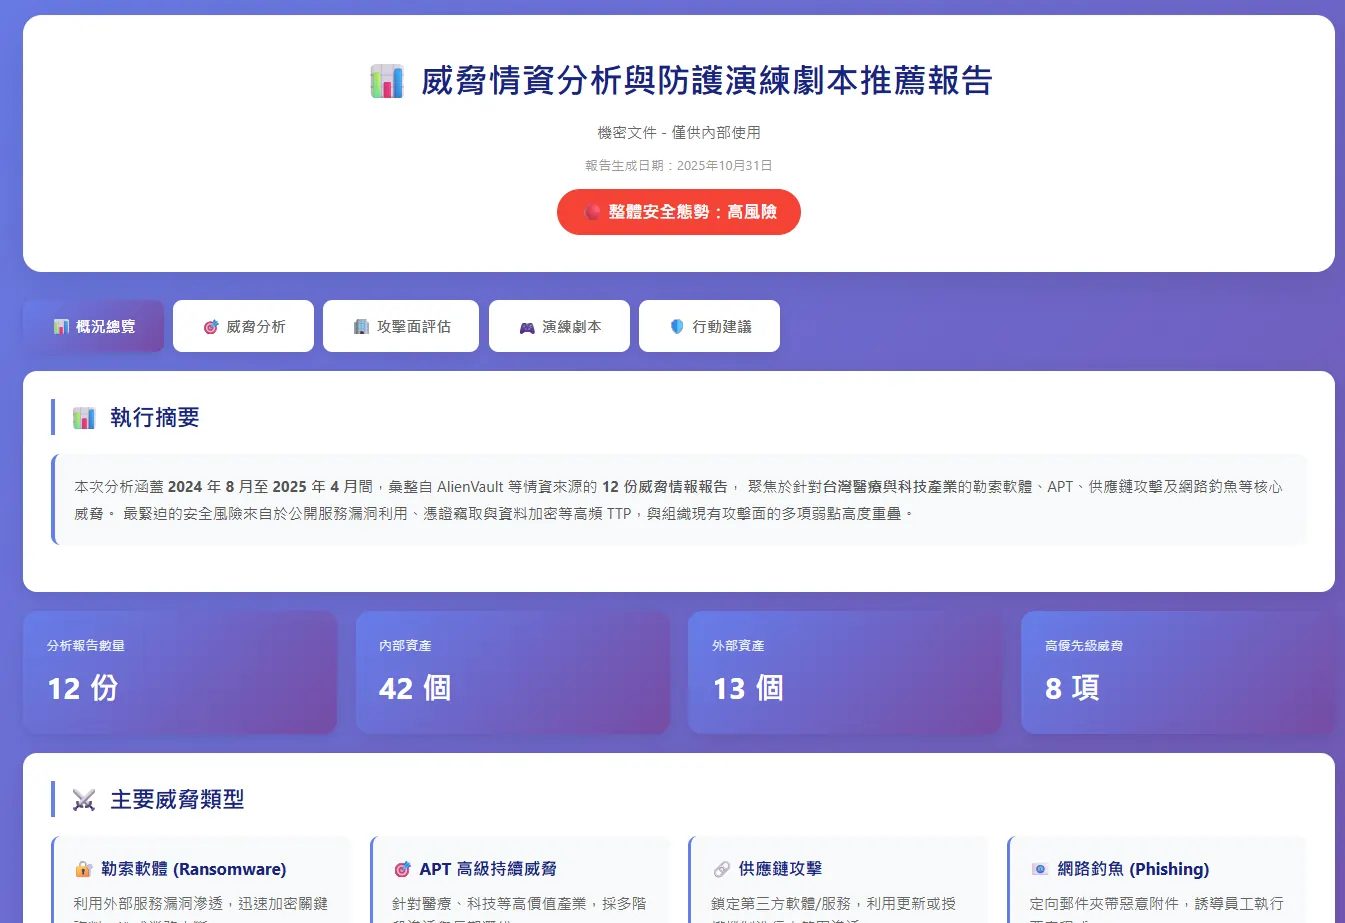
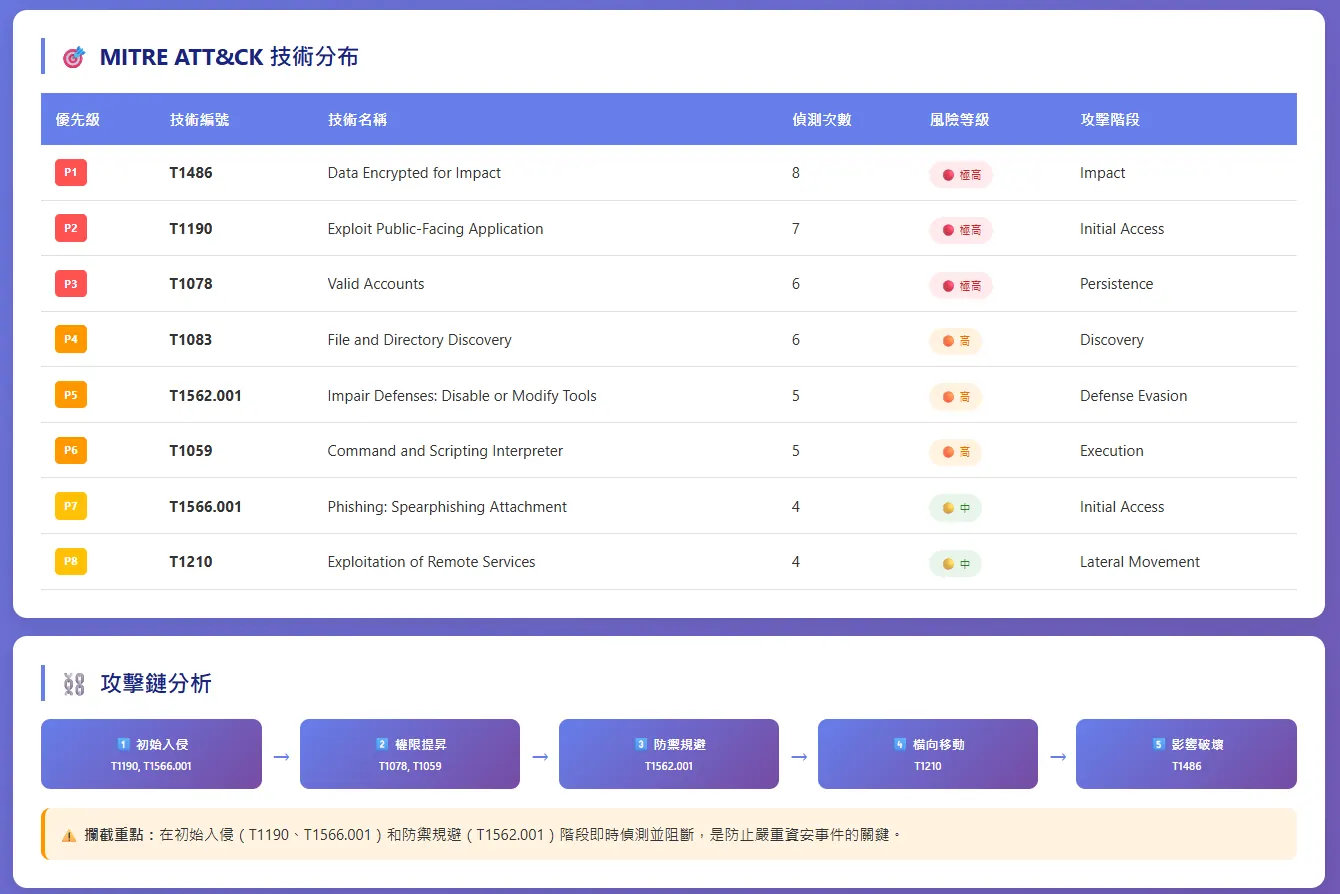
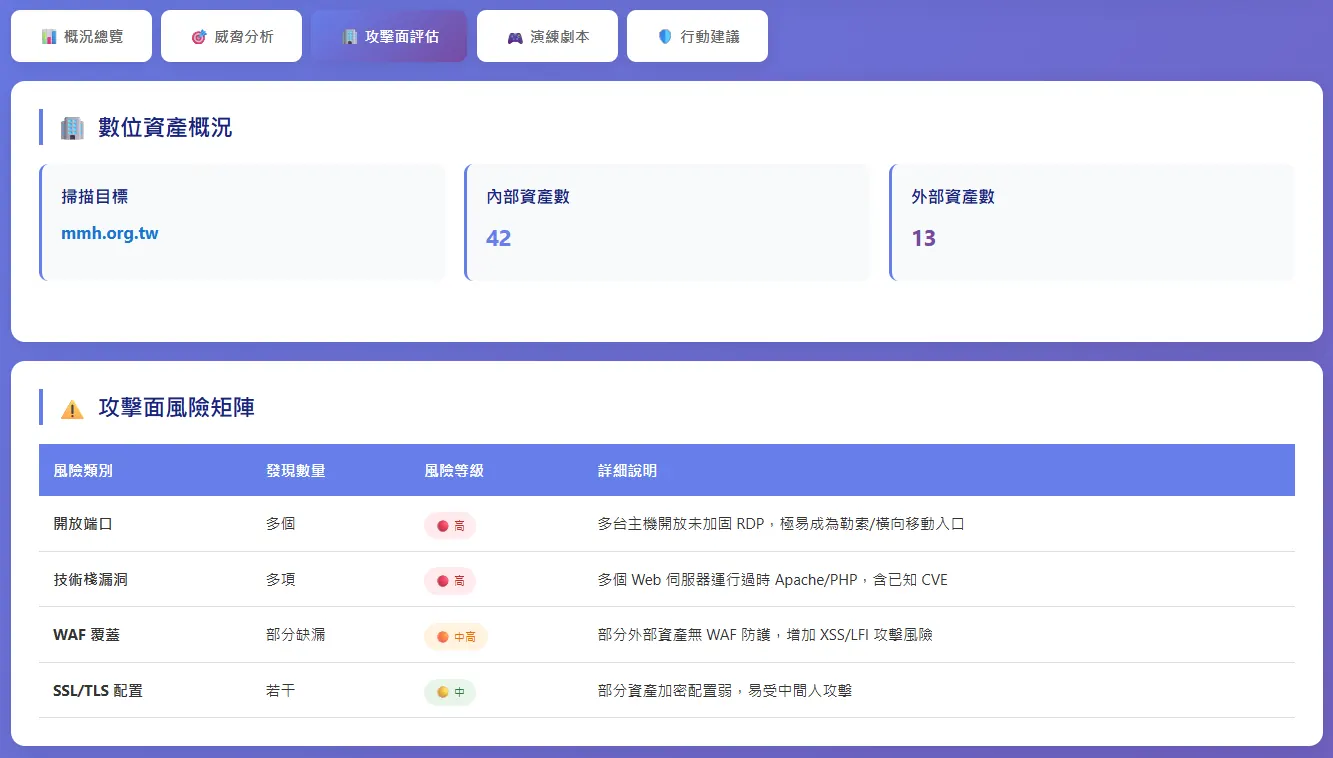
整理後的資產與情資交由 Dify 工作流分階段摘要。報告先提供管理層可快速閱讀的數位資產概況與主要威脅,再下鑽到 MITRE ATT&CK 技術分布、可能攻擊鏈、風險矩陣與對應的 BAS 劇本建議。
競賽後續:由原型走向 LKC as360 產品化
競賽結束後,實習單位持續把這套 Domain 驅動的 ASM/CTI 概念融入產品。後續版本透過 API 與既有服務串接,除了自動探索影子資產與暴露風險,也擴充 DDoS 風險、PQC 憑證等檢查,最後輸出可供企業檢視與交付的整體報告。
我的貢獻
貢獻比例 80%,主導專題方向、平台基底與多項工具整合。
- 01隊長與題目規劃從實習痛點定義目標、範圍與展示情境。
- 02平台基底建置建立整合式平台的主要服務與資料流程。
- 03工具串接串聯 SpiderFoot、nmap、OpenCTI、Dify 與 BAS 資料。
- 04成果整合整理風險視圖、推薦結果與競賽展示內容。
成果與反思
專題完成從外部資產發現、CTI 關聯到 BAS 劇本推薦的端到端展示,並獲得 InnoServe 產學合作組佳作。競賽結束後,Domain 驅動的自動掃描與攻擊面管理概念也被實習單位持續融入產品,延伸 API 串接、DDoS 風險、PQC 憑證與整體報告輸出等商業化能力。