2026 COSCUP|議程講者
好的,正在幫您下載 VSCode 惡意擴充套件|從 GlassWorm 看開發環境供應鏈攻擊
從 GlassWorm 事件拆解 VSCode 擴充套件、套件生態與開發工具信任鏈中的供應鏈風險。
- Year
- 2026
- Role
- 案例研究/攻擊鏈整理/現場分享
- Team
- 個人議程
- Share
- 100%
專案總覽
這場議程以 GlassWorm 為主線,從開發者為什麼信任擴充套件與套件生態開始,拆解惡意程式如何進入開發環境並擴大為供應鏈攻擊。
問題與動機
開發者每天安裝擴充套件、套件與應用程式,來源分散且更新頻繁。攻擊者可利用名稱相似、AI 幻覺套件與被信任的發布機制隱藏惡意行為。
評分、下載量、套件名稱與開發工具介面容易被當成安全保證。
開發環境中的憑證與程式碼讓單一感染具備向外傳播的條件。
方法與核心內容
議程整理 HalluSquatting/Slopsquatting、VSCode 擴充套件與 GlassWorm 的三項設計:Unicode 隱形內容、具韌性的 C2,以及從 InfoStealer 走向 Worm 的擴散能力。
說明 Unicode Variation Selectors 如何降低惡意內容的可見性。
分析 C2 生存能力、資訊竊取與供應鏈傳播之間的關係。
技術脈絡
從套件發現、安裝執行、資訊竊取到帳號與發布鏈擴散,形成完整的開發環境攻擊鏈。
Invisible:Variation Selectors 隱藏內容
GlassWorm 利用 Unicode Variation Selectors 將資料編碼成編輯器中幾乎不可見的 code point。基本區間 U+FE00–U+FE0F 提供 16 個選擇符,Supplement 區間 U+E0100–U+E01EF 再提供 240 個;它們原本用來調整前一字元的呈現,但可被程式轉回位元組形成 payload。
分析觀察
- 一般 VS Code 檢視可能只看到正常程式碼;切換 Word Wrap 或使用 Unicode/十六進位檢查才較容易發現異常長度。
- 顯示上看不到不代表檔案內容不存在,code review 需同時檢查不可見與非預期 Unicode。
Resilient:多層 C2 解析
惡意程式不只硬編碼單一伺服器,而是以區塊鏈資料作為主要 C2 定位方式,並保留 Google Calendar 等備援。外部資料可動態更新實際位址,多節點與低成本服務也讓封鎖單一 IP 或網域無法完整中斷控制。
Contagious:憑證竊取到發布鏈擴散
感染後會蒐集 npm、GitHub、OpenVSX、Git 與加密貨幣相關憑證。若開發者 token 仍具發布權限,攻擊者可更新套件、修改 repository 或發布惡意擴充,使原本可信的帳號與專案成為下一輪入口。
malicious package → execute → resolve C2 → steal credentials → publish or modify → infect downstream
HalluSquatting/Slopsquatting 入口
攻擊者先註冊 AI 助手容易幻覺出的套件名稱;開發者照建議安裝時,即使名稱不像傳統 typosquatting,也會把惡意程式帶進環境。這說明『由 AI 推薦』與『名稱看起來合理』都不能替代來源、發布者與程式碼驗證。
執行流程
議程先回答攻擊為何能被信任,再分析 GlassWorm 如何隱藏、控制與傳播。
01 — 建立信任情境
從幻覺套件搶註與開發者安裝習慣理解入口。
02 — 拆解三項設計
依 Invisible、Resilient、Contagious 分析技術與目的。
03 — 回到防禦流程
整理套件評估、擴充權限、憑證與發布流程的防護重點。
開發環境資產盤點
建立擴充套件、套件管理器、發布帳號與自動化 token 的清冊,確認 publisher、來源、最近更新與實際需要的權限。下載量、評分、市集上架或 AI 建議只能作為線索,不能視為安全證明。
憑證與事件應變
token 應限制 scope 與有效期,發布身份需強制 MFA/2FA 並避免把長期憑證放在開發機。若已發生感染,不能只刪除惡意擴充;還要輪替 npm、GitHub、OpenVSX、Git、錢包與瀏覽器中可能被存取的全部憑證,並檢查既有 release 與 commit 是否遭竄改。
我的貢獻
貢獻比例 100%。這是個人獨立完成的技術議程,從 GlassWorm 案例研究、攻擊鏈與防禦脈絡整理,到簡報製作及現場發表皆由我負責。
- 01事件研究整理 GlassWorm 事件、攻擊鏈與相關供應鏈背景。
- 02技術分析拆解 Unicode、C2、InfoStealer 與 Worm 行為。
- 03議程敘事從信任問題出發重組大量技術資料。
- 04現場分享完成 COSCUP 簡報、展示與問答內容。
成果與反思
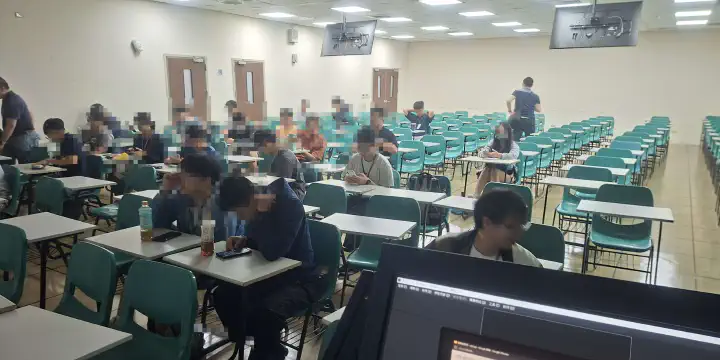
議程於 2026 COSCUP 發表,將 GlassWorm 從單一惡意擴充事件擴展為開發環境供應鏈風險的完整案例。