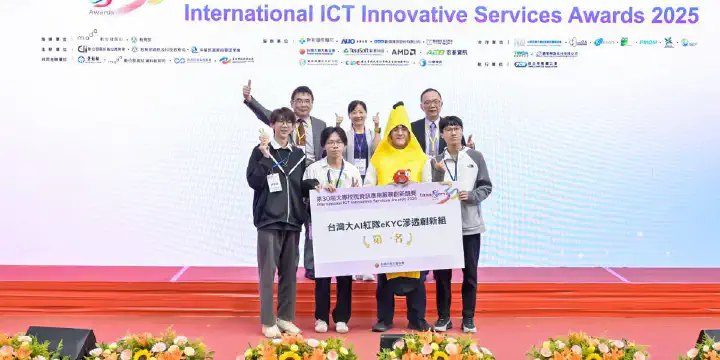
2025 InnoServe 資服競賽|台灣大 AI 紅隊 eKYC 滲透創新組第一名
Oh Yeah 百變怪,就決定是你了!
以 Deepfake、3D 建模與影片竄改技術,對 eKYC 身分驗證系統進行 AI 紅隊測試。
- Year
- 2025
- Role
- 隊長/創意發想/整體規劃
- Team
- 4 人團隊
- Share
- 70%
專案總覽
本專題參與 InnoServe 資服競賽台灣大 AI 紅隊 eKYC 滲透創新組,針對主辦方提供的線上身分驗證系統進行攻擊測試與安全評估,最終獲得第一名。
核心問題不是辨識模型能不能運作,而是完整 eKYC 流程在真實攻擊素材下能否維持可信。
問題與動機
eKYC 同時依賴證件辨識、人臉比對與活體偵測。攻擊者只要在其中一個環節找到弱點,就可能以偽造影像或身分資料通過驗證。
活體偵測繞過
測試動態人臉驗證與 Presentation Attack Detection 對偽造影像的抵抗能力。
文件與人臉偽造
驗證證件篡改、人證比對與 Deepfake 素材是否可能造成錯誤接受。
方法與核心內容
團隊整合開源 Deepfake 專案 sensity-ai/dot、Blender 建模與影片竄改流程,依序產生不同攻擊素材並反覆驗證系統反應。
Deepfake 整合
整理臉部替換工具鏈,建立可快速迭代的人臉偽造流程。
3D 與影片素材
利用 Blender 與影片後製模擬動態頭部與活體驗證情境。
技術脈絡
以驗證流程為主軸,把攻擊素材的製作、測試、結果記錄與改良串成可重複執行的紅隊迭代。
RECON辨識驗證流程
CRAFT製作偽造素材
ATTACK逐項繞過測試
VERIFY記錄與調整
執行流程
每次測試聚焦一個驗證環節,確認結果後再組合成完整攻擊鏈。
01 — 拆解 eKYC 驗證
盤點證件、身分、人臉與活體辨識步驟,建立測試順序。
02 — 產生攻擊素材
使用 Deepfake、3D 建模與影片修改製作不同品質與動態特徵的樣本。
03 — 反覆驗證與調整
根據系統回應調整素材,記錄可行條件與失敗模式。
我的貢獻
貢獻比例 70%,負責從題目方向到工具選擇與團隊執行節奏的主要工作。
- 01隊長與整體規劃拆解競賽目標、安排測試路線並整合團隊成果。
- 02創意發想提出結合 Deepfake、Blender 與影片竄改的攻擊方向。
- 03工具與資料查找評估開源專案、測試素材與各種實作方式。
- 04測試整合協助把不同攻擊方法組成可展示的驗證流程。
成果與反思
專題獲得 eKYC 滲透創新組第一名,也證明跨領域工具能有效補足傳統網路攻防以外的身分驗證測試視角。
這次經驗讓我理解資安不只存在於網路與主機,也存在於 AI 模型、影像流程與人機互動形成的整體信任鏈。
08 / Presentation