- Year
- 2026
- Role
- 隊長/ISMS 關聯模組/攻擊測試/Demo
- Team
- 3 人團隊
- Share
- 40%
專案總覽
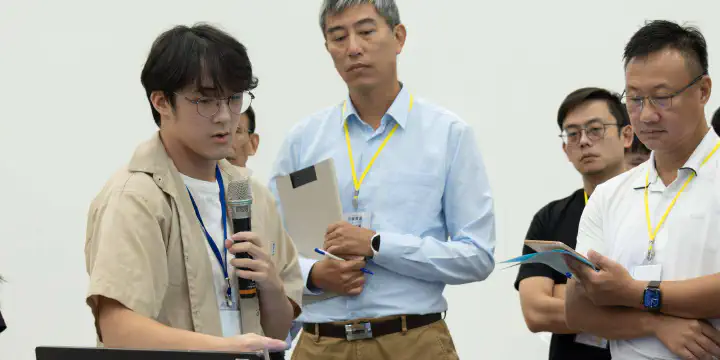
這是學校大三一整年的專題成果,也參與 2026 沙崙資安新秀大賽並獲得佳作。系統從防禦視角出發,以 Wazuh、Sysmon、EDR/NDR 證據與 MITRE ATT&CK 為基礎,嘗試同時回答「發生了什麼」、「接下來可能發生什麼」以及「現在應該做什麼」。
因此我們小組提出透過提早預判攻擊者的下一步行動,來去爭取更多的反應時間甚至達到即時阻斷。
問題與動機
現代防禦設備能快速產生告警,但資安人員仍需重建攻擊脈絡、判斷下一步並查找組織程序,調查時間可能讓攻擊者完成後續行動。
程序、檔案、登入與網路事件散落在不同資料來源,單一告警很難說明攻擊者目前位於哪個階段。
知道發生什麼之後,仍需找到符合組織規範的行動。
攻擊預測分數、證據可信度與實體健康程度分別回答不同問題,必須清楚標示,避免把模型輸出誤讀成必然事件。
限制通訊或隔離主機會影響營運,因此每項建議都應附上影響範圍、執行條件與復原方式。
方法與核心內容
系統以三個核心問題組織資料流:What happened、What will happen next、What should we do next。先整合端點與網路事件形成攻擊脈絡,再由序列模型預測下一個可能 TTP,最後透過固定的分診、調查、情資關聯、獵捕與應變流程,檢索經預處理的 ISMS 程序內容。
由 Wazuh 整合 Sysmon 事件,關聯程序、檔案、登入與網路證據,映射已觀察到的 ATT&CK TTP。
以多特徵序列模型輸出下一步 Top 3 TTP 候選,而不是讓大型語言模型直接猜測。
依案件實體、證據與 TTP 檢索 ISMS 程序,提供事中、事後與整體回顧的行動建議。
整合既有資安設備,採證據優先與可追溯流程,從威脅偵測延伸到攻擊預判與應變決策支援。
技術脈絡
系統以 Wazuh 整合 Sysmon 作為端點偵測入口,將 EDR、NDR 與主機快照關聯成案件脈絡;接著計算信任狀態、預測下一步 TTP,最後將結果交給五階段工作流與 ISMS 檢索模組。
端點偵測與事件關聯
Wazuh 收集並整合 Sysmon 事件,保留程序建立、檔案異動、登入與連線等直接證據。事件關聯層再將相同主機、帳號、IP 與時間區段內的活動組成案件,並把可確認的行為映射到 MITRE ATT&CK TTP。
主要關聯訊號
- 端點程序、檔案與登入事件
- NDR Flow、HTTP、TCP、UDP 與目的 IP/Port
- 主機程序、套件、開放 Port 與漏洞快照
- EDR 與 NDR 是否同時觀察到相同行為
Trust Score:實體與案件的健康程度
Trust Score 表示目前實體或案件的可信/健康程度,數值越高代表越接近正常狀態,不是攻擊發生機率。每個實體初始值為 1.0,新證據造成扣分;狀態穩定時則可透過回復量逐步恢復,最後限制在 0~1。
T_new = clamp01(T_old - F_penalty + G_recovery)F_penalty = 0.35 × 嚴重度 + 0.20 × 重複發生程度 + 0.30 × 序列異常程度 + 0.15 × 分類器信心序列異常程度 = 0.6 × Burst Score + 0.4 × 惡意事件密度
處罰項權重
- 嚴重度:35%,反映事件本身的風險等級。
- 重複發生程度:20%,持續或反覆出現的行為會增加扣分。
- 序列異常程度:30%,由 Burst Score 60% 與惡意事件密度 40% 組成。
- 分類器信心:15%,補入分類模型對惡意行為的信心。
信任層級
- 0.85~1.00:健康
- 0.70~0.85:可疑
- 0.50~0.70:劣化
- 低於 0.50:嚴重
下一步 TTP 預測
下一步預測由多特徵 Shadow Predictor 執行,核心是序列模型與轉移統計,不是讓大型語言模型直接猜測。模型會輸出 Top 3 候選,並排除案件中已經觀察到的 TTP,讓分析人員專注於尚未發生但值得提早查核的行為。
輸入資料
- 已觀察 TTP 順序、EDR 證據數量與類型、高嚴重度事件數
- 程序、檔案、登入事件,以及 NDR Flow、HTTP、TCP、UDP
- 目的 IP/Port 數量、傳輸位元組與封包量
- 主機程序、套件、Port、漏洞快照
- EDR 與 NDR 是否同時觀察到行為
模型結構
- LSTM:學習前段 TTP 序列與下一步行為的關係。
- Markov:依最近 TTP 的既有轉移機率進行判斷。
- Domain Markov:針對目前領域資料重新估算轉移機率。
- 多特徵殘差層:將 EDR、NDR 與主機特徵補入序列分數。
- Prefix Retrieval/階層式 Backoff:資料不足時,以類似前綴或戰術層級回退。
代表模型對某個下一步 TTP 候選的預測分數;它表示值得優先查核,不代表攻擊一定會發生。
代表目前案件證據對判斷的支持程度。即使數字相同,語意仍與未來攻擊的預測分數不同。
執行流程
案件詳情中的五大 Agent,實際上是五階段、固定順序的規則/檢索工作流。每一階段都承接上一階段的結構化輸出,讓 Demo 能從偵測一路重現到行動建議。
01 — 案件分診(Triage)
根據直接證據、已觀察 TTP、Burst Score、Trust 狀態與誤報防護,將案件判斷為 noise、suspicious 或 critical,決定後續調查優先序。
02 — 實體調查(Entity Investigation)
釐清案件中的主機、IP、帳號與其他實體,確認它們是否真的出現在證據中,避免把無關主機帶入隔離或限制通訊建議。
03 — 威脅情資關聯(CTI Correlation)
將已觀察 TTP 與本地 MITRE/知識庫內容關聯,用來理解行為與可能的攻擊階段;TTP 重疊只作為行為對照,不能單獨據此宣稱特定 APT 歸因。
04 — 威脅獵捕規劃(Hunt Planner)
根據實體與證據產生後續查核方向,包括 Wazuh 查詢、KQL、osquery、Suricata 監控方向,以及預期找到的程序、檔案或連線。
05 — 應變建議(Response Advisor)
依證據強度提出監看、蒐集更多資料、限制通訊或隔離建議;每項建議都包含影響範圍、執行護欄與復原條件。
ISMS 文件預處理與檢索
ISMS 模組不會把整份文件直接送給模型。文件會先保留來源編號與標題,再萃取與應變行動有關的精簡內容,降低長文件雜訊並保留回查依據。案件進入應變階段時,再依 TTP、案件標籤與處置階段檢索相關內容。
文件編號 → 文件標題 → 精簡內容
輸出用途
- 事中:提供監看、驗證、限制通訊或隔離的執行依據。
- 事後:提供復原、證據保存與事件通報相關程序。
- 整體回顧:協助確認根因、控制缺口與後續改善事項。
我的貢獻
貢獻比例 40%,擔任隊長並負責概念發想、ISMS 關聯模組、攻擊測試與 Demo。
- 01隊長與創意發想定義攻擊鏈預測結合組織應變程序的核心方向。
- 02ISMS 關聯模組設計程序書分類、標記與 TTP 查找流程。
- 03實際攻擊測試建立攻擊情境並驗證事件與預測資料流。
- 04Demo 演練規劃決賽情境與端到端展示內容。
成果與反思
系統完成從 Wazuh/Sysmon 事件偵測、實體與攻擊脈絡關聯、Trust Score、下一步 Top 3 TTP 預測,到五階段調查與 ISMS 行動建議的整合,並獲得 2026 沙崙資安新秀大賽佳作。
完整簡報
系統 Demo 與預測結果展示
完整 Demo 呈現系統如何從事件偵測與案件關聯,進入下一步 TTP 預測、五階段調查工作流與 ISMS 應變建議;另提供可直接操作與查看預測結果的展示網站。