CISC 2026 第 36 屆全國資訊安全會議|Full Paper
An Edge-Native High-Throughput Pipeline for Encrypted Traffic Analysis Using Network Telemetry and Threat Intelligence
以網路遙測與威脅情報為核心,研究邊緣端高吞吐量加密流量分析管線。
- Year
- 2026
- Role
- 研究/系統設計/論文發表
- Team
- 研究專題
- Share
- 30%
專案總覽
本研究以邊緣端的高吞吐量處理需求為背景,探討如何結合網路遙測與威脅情報,在加密流量普及的環境下建立可擴充的分析管線,並以 Full Paper 形式投稿與發表於 CISC 2026。
問題與動機
加密流量降低了內容層可見性,而高速網路又要求分析系統維持低延遲與高吞吐;單純依賴封包內容或集中式處理容易面臨效能與部署限制。
在不直接解密 payload 的前提下,需要從可觀測特徵建立分析依據。
分析流程必須符合邊緣環境的效能、資源與延遲條件。
方法與核心內容
研究方向是將 network telemetry 與 threat intelligence 結合,讓流量的統計、行為與外部情資共同支援分類與威脅判斷。
以連線與流量遙測保留加密環境下仍可觀察的訊號。
將外部威脅脈絡加入分析管線,提升判斷與解釋能力。
技術脈絡
研究架構可分為遙測資料匯入、威脅情報增補、加密流量分析與邊緣端高吞吐處理四個核心階段。
不解密情境下的可觀測性
研究不以還原 TLS payload 為前提,而是聚焦加密後仍可取得的 network telemetry,再以 threat intelligence 增補目的端與行為脈絡。這能降低內容解密帶來的隱私、金鑰管理與計算成本。
邊緣原生的系統要求
分析節點必須在有限 CPU、記憶體與儲存條件下持續處理高速流量,因此論文核心不只包含判斷效果,也需要同時驗證吞吐量、延遲、背壓與資源占用。
Telemetry 與 CTI 關聯的可解釋性
外部情資只能作為流量判斷的增補證據,需記錄來源、時間與匹配欄位,並區分『命中已知惡意基礎設施』和『行為特徵異常』,避免把過期 IoC 或共享主機上的弱關聯當成確定惡意。
執行流程
研究流程聚焦於資料取得、情資增補、分析與效能驗證。
01 — 蒐集遙測訊號
整理加密流量中仍可觀察的連線與行為資料。
02 — 加入威脅脈絡
把可用 threat intelligence 與遙測資料建立關聯。
03 — 驗證分析管線
評估邊緣部署下的分析結果、吞吐量與系統限制。
論文發表議程
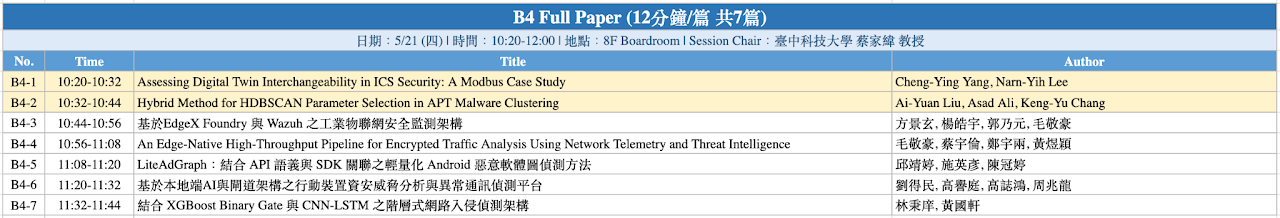
以下議程表記錄本研究於 CISC 2026 第 36 屆全國資訊安全會議的論文發表場次,並作為 Full Paper 發表資訊的佐證。
CISC 2026 論文發表議程
議程表列出發表場次、論文題目與相關會議資訊,可與頁面下方的口頭發表簡報一併查看。
我的貢獻
貢獻比例 30%,參與研究方向、系統設計、實驗整理與論文發表。
- 01研究定義協助界定加密流量、邊緣處理與威脅情報的研究問題。
- 02系統設計參與分析管線與資料流的設計。
- 03實驗整理協助驗證處理流程與彙整研究結果。
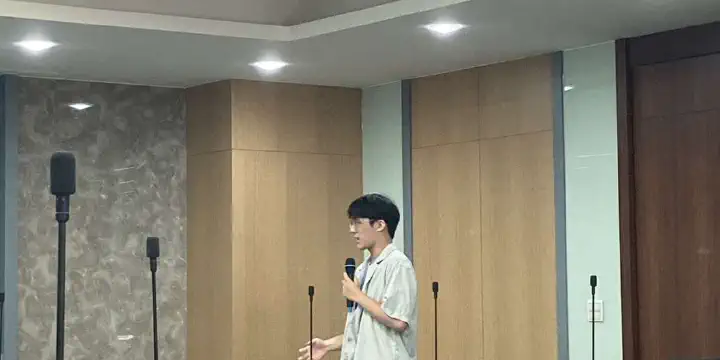
- 04論文發表參與 Full Paper 撰寫、投稿與口頭發表準備。
成果與反思
研究以 Full Paper 形式投稿並於 CISC 2026 第 36 屆全國資訊安全會議發表,頁面亦收錄完整的 17 頁口頭發表簡報。